Что именно делает это подключение
Студия показывает доступные таблицы и поля, делает ограниченные выборки, изучает структуру и помогает объяснять цифры. Можно настроить несколько именованных подключений, каждое с отдельными разрешениями базы.
Коннектор — заранее определённый путь из Студии к одной системе. Он сообщает помощнику, какие сведения можно получить и какие действия вообще возможны. Это не общий доступ ко всем данным предприятия.
Вопросы к данным без ручной выгрузки и изменения записей. Человеку не требуется вручную переносить сведения из нескольких окон.
Один рабочий сценарий
«По доступной таблице покажи динамику заявок по неделям и объясни возможные причины скачка».
Помощник собирает доступные данные, готовит черновик вывода и показывает человеку, на чём он основан. Результат проверяет владелец процесса: модель может ошибаться и не видит того, на что у учётной записи нет доступа.
Сокращается время сбора контекста; ответственность за решение остаётся у специалиста.
Как проходит рабочий запрос
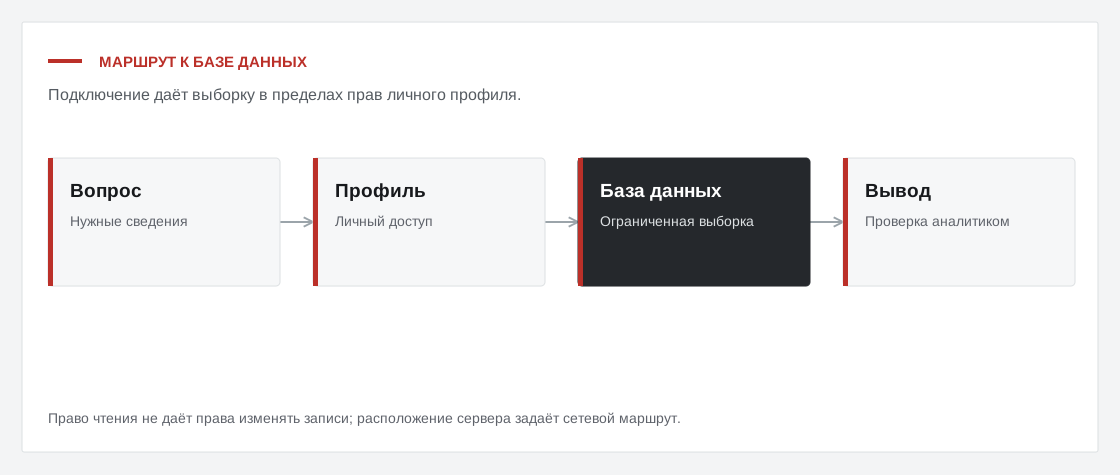
Сотрудник спрашивает о показателях обычными словами, а соединение с PostgreSQL использует только назначенный ему профиль. Администратор ограничивает доступ к таблицам, объём выборки и время запроса. Сведения из результата нужно сверять с исходной таблицей; локальный сервер и модель позволяют оставить такой маршрут внутри предприятия.
Сотрудник видит полезный результат и понимает, где расположены исходные данные и кто разрешает действие.
Полный перечень доступных операций
Ниже перечислены конкретные операции из каталога продукта. Состав доступных действий зависит от настройки интеграции, версии внешней системы, прав сотрудника и прав её учётной записи. Описание операции не означает, что она включена каждому пользователю.
Чтение и поиск 24 операций
- Показать подключения PostgreSQLПоказать именованные базы PostgreSQL, доступные этому коннектору. Возвращает только безопасные метаданные без host/user/password.
- Сведения о сервере PostgreSQLВерсия, кодировка, timezone, текущая база и режим recovery без изменения данных.
- Список баз PostgreSQLПоказать базы в текущем кластере, доступные подключению, без подключения к ним.
- Список схем PostgreSQLПоказать доступные схемы выбранной базы.
- Список таблиц PostgreSQLПоказать таблицы схемы, примерное число строк и размер. Поиск имени поддерживает кириллицу.
- Список представлений PostgreSQLПоказать views выбранной схемы; можно искать по части имени на русском языке.
- Список materialized viewsПоказать материализованные представления и их состояние.
- Список sequences PostgreSQLПоказать sequences выбранной схемы без чтения/изменения текущих значений.
- Список расширений PostgreSQLПоказать установленные расширения, версии и схемы. Расширения не вызываются.
- Список функций и процедур PostgreSQLПоказать метаданные routines выбранной схемы без выполнения функций и процедур.
- Поиск объектов PostgreSQLБыстро найти таблицы, views, materialized views и колонки по части имени без выгрузки всего каталога. Поддерживает кириллицу и возвращает bounded список.
- Структура таблицы PostgreSQLПоказать колонки, типы, nullable/default, identity/generated и размерные параметры. Имена на кириллице поддерживаются.
- Безопасно выбрать строки таблицыСтруктурированная bounded-выборка без произвольного SQL: колонки, фильтры, сортировка, limit/offset. Поддерживает кириллицу в именах и значениях.
- Посчитать строки таблицыБезопасно посчитать строки по структурированным фильтрам без произвольного SQL.
- Статистика таблицы PostgreSQLРазмер таблицы/индексов, live/dead rows, seq/index scans и даты vacuum/analyze.
- Индексы PostgreSQLПоказать индексы, definition, размер и счётчик использований; можно ограничить таблицей.
- Ограничения таблиц PostgreSQLПоказать PRIMARY KEY, UNIQUE, CHECK и другие constraints схемы/таблицы.
- Внешние ключи PostgreSQLПоказать FOREIGN KEY, связанные таблицы/колонки и правила update/delete как метаданные; ничего не изменяет.
- Статистика текущей базы PostgreSQLТранзакции, cache hit, tuples, temp files, deadlocks и stats reset без query text.
- Крупнейшие таблицы PostgreSQLПоказать самые большие таблицы/materialized views выбранной схемы по total size.
- Сводка активности PostgreSQLАгрегированная сводка сессий по state/wait type без SQL-текстов, IP и аргументов запросов.
- Сводка блокировок PostgreSQLАгрегированные locktype/mode/granted counts без SQL-текстов и PID.
- Сводка репликации PostgreSQLПоказать recovery mode и только агрегированные counts реплик/active slots без адресов клиентов.
- Выполнить расширенный read-only SELECTРасширенный SELECT/WITH в принудительно READ ONLY transaction. Только ADMIN + подтверждение LibreChat; DML/DDL/locks/опасные server/network functions отклоняются до подключения.
Каждая операция имеет понятную цель и тип риска; организация может разрешать только нужное.
Какие права нужны
Обычный доступ работает через ограниченные операции чтения. Произвольный текстовый запрос доступен отдельно администратору с подтверждением; права и режим чтения учётной записи самой базы обязательны.
Доступ одновременно ограничивают роли и группы Студии, права персонального подключения, разрешения самой системы и политика конкретного действия. Для работы автономной задачи отдельно проверяются владелец, используемые подключения и статус задачи. Как устроено управление доступом ↗
Помощник не получает широкие полномочия только потому, что сотрудник сформулировал просьбу.
Где проходят границы данных
Внутренняя база может оставаться во внутренней сети. При подключении базы у внешнего провайдера сетевые обращения идут к нему.
Полностью локальная работа возможна при локальной модели, локальных источниках и закрытых внешних сетевых маршрутах. Если соединение направлено к внешнему поставщику, данные запроса и полученные сведения проходят через соответствующий внешний канал. Подробнее о приватном размещении ↗
ИТ и ИБ могут выбрать сценарий размещения осознанно, исходя из требований к данным.
Какую проблему это решает
Яндекс Облако: Стандарт безопасности ИИ описывает минимальные права инструментов, подтверждение критичных действий, защиту от вредоносных инструкций и аудит. Исследование и методика ↗
Исследование описывает состояние рынка и конкретный риск, а не тестирует НайсСофт. Связь с возможностями Студии здесь — практическое объяснение: контролируемый корпоративный инструмент помогает выстроить рабочую альтернативу самостоятельным обходным действиям.
Рабочее место, права и ясные правила снижают неопределённость при внедрении.