Зачем компании единая Студия
Сотрудникам нужна удобная среда для вопросов, документов и задач, а организации — управляемые источники данных, полномочия и повторяемый порядок работы. Студия объединяет эти части: человек формулирует задачу, помощник получает доступ только к разрешённым инструментам и возвращает проверяемый результат.
УЦСБ и «Солар»: 42,5% компаний, ещё не использующих ИИ, называют риски безопасности и конфиденциальности главным барьером. Первоисточник и контекст ↗
Яндекс Облако: Обзор рынка связывает промышленное применение ИИ с интеграцией в процессы, организационными изменениями и требованиями к размещению данных. Первоисточник и контекст ↗
Эти публикации описывают барьеры и практику рынка. Возможности Студии описаны по её коду и требуют проверки на условиях конкретного внедрения.
Один и тот же подход можно применять в юридической службе, ИТ, финансах и поддержке, не заставляя каждую команду собирать собственный набор сервисов.
Как части Студии работают вместе
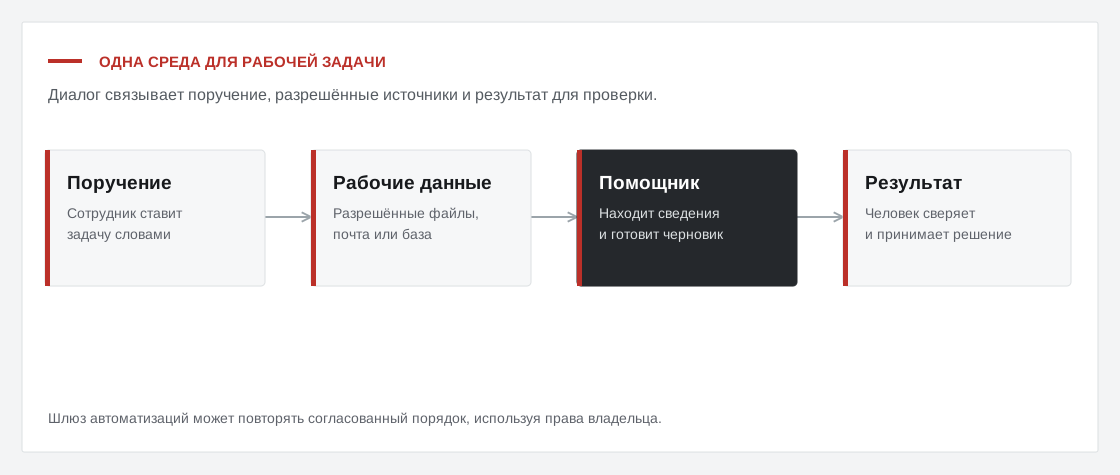
Один рабочий вход не открывает сотруднику все данные предприятия. Администратор определяет роли и подключения, а источник сохраняет собственные права. Шлюз автоматизаций даёт возможность оформить повторяемую задачу и проверить её перед включением. Для полного локального режима выбирают локальную модель, внутренние источники и закрывают внешние маршруты.
Посетитель видит Студию как связанную рабочую систему, а не отдельный чат с моделью.
Один диалог для разных профессиональных задач
Сотрудник начинает с обычного запроса: «Найди нужные письма», «Что изменилось в проекте?», «Объясни рост затрат», «Подготовь сводку по обращениям». Студия позволяет использовать подходящего помощника с рабочими инструкциями, документами и доступными инструментами. Ему не требуется знать техническое название каждого подключения.
Поиск подключений и операций встроен в обычный чат. Помощник сначала определяет подходящую систему, затем уточняет допустимое действие. Технически интерфейс показывает модели пять общих инструментов для поиска, описания и запуска действий, вместо отдельного постоянно видимого набора из сотен команд. Это уменьшает шум в запросе и позволяет расширять каталог.
Подготовленный ответ нужно проверять, когда он влияет на договор, платёж, настройки системы или решение о человеке. Качество зависит от выбранной модели, доступа и актуальности источников.
Сотрудник формулирует цель своими словами, а доступный путь к результату находится внутри рабочей среды.
Модели компании без обязательного внешнего поставщика
Студия умеет запускать совместимые локальные модели на собственных вычислительных ресурсах. Администратор видит обнаруженное оборудование и каталог проверенных моделей, подбирает модель под обычные вопросы, программирование или многоэтапные задачи. Переключение активной модели не требует перезапуска всего интерфейса.
Первый запуск сопровождается мастером: он проверяет оборудование, временно включает компактную модель, проверяет пригодность основной и переводит систему на неё после готовности. Если основной запуск пока невозможен, администратор видит ограниченный режим, а не скрытое обращение к облаку. Для изолированной установки образы и веса моделей подготавливаются заранее.
Яндекс Облако и совместимые внешние модели — дополнительный вариант. При их выборе запросы и относящийся к ним контекст передаются выбранному поставщику; полностью локальным такой режим не считается.
Компания может выбрать оборудование и границу обработки, а сотрудник продолжит работу в привычном интерфейсе.
Ответы по материалам организации
Файлы, корпоративные знания, история и поиск позволяют помощнику отвечать с учётом информации компании. Это подходит для внутренних инструкций, договорных шаблонов, справочных материалов и объяснений по рабочим документам. Пользовательские проекты помогают организовать длительную работу.
Загруженный материал сам по себе не становится достоверным: ответ зависит от актуальности документа, качества извлечения текста, разрешений пользователя и выбранной модели. При внедрении нужно проверять ответы на типовых запросах отдела и назначать ответственного за обновление базы знаний.
Повторяющиеся вопросы решаются быстрее, когда сотрудник и помощник опираются на одни актуальные материалы.
Корпоративная почта, в том числе на своём сервере
Поставляется подключение к стандартной корпоративной почте. Оно подходит, в частности, для совместимого сервера Stalwart и других почтовых систем с соответствующими протоколами. Помощник может показать папки, найти письма по ограниченным условиям, прочитать сообщение, сведения о вложениях и извлечённый текст небольших вложений. Можно попросить: «Собери переписку по вопросу поставки и отметь, кто ещё не ответил».
В коннекторе также предусмотрены отправка, ответ, пересылка и некоторые действия с письмами и папками. Они изначально отделены от чтения и требуют явной политики доступа; в автоматизации отправка имеет особенно строгие условия подтверждения. Содержимое письма считается данными из внешнего источника, а не инструкцией, которая может отменить правила Студии.
Если почтовый сервер расположен внутри контура, обмен с ним можно оставить внутренним при правильной сетевой конфигурации. Подключение к внешнему почтовому поставщику меняет эту границу.
Не нужно переносить служебную переписку в публичный чат для поиска и подготовки сводок.
Яндекс 360: письма, календарь и Диск
В Студии есть действующий коннектор Яндекс 360. Он позволяет искать и читать письма своей учётной записи, просматривать календарь и события, искать доступные файлы на Диске и получать текст поддерживаемых файлов. Отдельно предусмотрены отправка письма, создание события и загрузка текста; возможность их использования зависит от прав и разрешённого режима.
Приложение Студии администратор настраивает один раз, а каждый сотрудник подключает свой токен доступа. Токен проверяется перед сохранением и привязывается к нужному приложению; администратор не становится владельцем чужой почты. Это принципиальное отличие от общего корпоративного ключа для всех пользователей.
Яндекс 360 — внешний сервис. При выборе такого сценария сведения и операции обрабатываются в его инфраструктуре. Студия не включает эту связь в полностью изолированной установке.
Работник получает помощь с привычными корпоративными сервисами в пределах своей учётной записи.
PostgreSQL: вопросы к данным без изменения базы
Подключение к PostgreSQL уже включено. У одного пользователя может быть несколько личных профилей для разных баз. Помощник способен найти нужную таблицу, показать её устройство, получить ограниченные строки, подсчитать записи и подготовить сводку. Каталог содержит 24 действия чтения, включая обзор активности и диагностику.
Обычные запросы строятся из заранее описанных операций с лимитами. Отдельный расширенный режим запроса только для администратора требует подтверждения и по-прежнему не заменяет права самой базы. Текст произвольного запроса потенциально опаснее структурированного чтения, поэтому при работе с важной базой доступ стоит выдавать на уровне самой СУБД строго по необходимости.
Помощник может объяснить рост числа заказов по подготовленным данным, но верность бухгалтерских или производственных показателей проверяет специалист.
Аналитик и руководитель быстрее получают понятное объяснение данных без выдачи модели права менять записи.
GitHub, GitLab, Jira и Confluence
Существующие коннекторы к GitHub и GitLab дают доступ к разрешённым проектам, веткам, изменениям, задачам, запросам на слияние и истории сборок. Работают как облачные, так и соответствующие корпоративные размещения при совместимости. Помощник может собрать картину релиза или объяснить, почему сборка требует внимания.
Подключение Jira помогает читать задачи и контекст работы, а Confluence — искать страницы, сведения о вложениях и историю материалов. В коннекторах предусмотрены отдельные действия создания или обновления, но они не выдаются обычному пользователю автоматически. У каждого сотрудника собственное подключение; права исходной системы остаются значимыми.
Практический пример: «Покажи незакрытые задачи к релизу, связанные изменения кода и документ с критериями приёмки». Полнота такого ответа зависит от настроенных источников и того, какие сопоставления доступны конкретному пользователю.
Разработчики и руководители проектов получают сводку из своих рабочих систем, сохраняя права на исходный код и документы.
Файлы из доступных хранилищ
Для совместимых хранилищ S3, WebDAV и SFTP доступны перечисление файлов, сведения о файле, ограниченное чтение текста и поиск. Это подходит для архивов регламентов, текстовых выгрузок, результатов обработки и других материалов, к которым у сотрудника уже есть доступ.
Подключения предназначены для чтения. При необходимости подключиться к внутреннему хранилищу предприятие задаёт адрес, учётные данные и сетевой маршрут. Использование внешнего хранилища означает обращение за пределы локального контура.
Можно использовать существующие документы и выгрузки без массового ручного копирования в чат.
Яндекс Облако: обзор ресурсов и расходов
Подключение Яндекс Облака уже выходит за рамки одной проверки затрат: помощнику доступны разрешённые сведения о вычислительных ресурсах, дисках, сети, правах, объектном хранилище, бессерверных компонентах, документации и расходах. В манифесте 84 действия чтения; это не 84 отдельных облачных сервиса. Команды запуска, остановки, удаления и изменения ресурсов в этом подключении для модели не предусмотрены.
Каждый пользователь связывает со Студией собственный разрешённый ключ и выбирает область, на которую у него есть права. Между подключением и облачным шлюзом используется короткоживущая одноразовая передача полномочия; административная роль не даёт использовать чужой ключ. Там, где исходный облачный запрос не несёт явную область, фактическую границу дополнительно определяют роли самой учётной записи в Яндекс Облаке.
Облачный вариант полезен для эксплуатации и финансового контроля, но подразумевает обращения к Яндекс Облаку и не входит в полностью автономный режим.
Администратор получает объяснение инфраструктуры и расходов без передачи модели прав на изменение облачных ресурсов.
Автоматизация из обычного поручения
Шлюз автоматизаций существует в действующей версии. Пользователь может описать повторяющийся порядок словами: «Каждое утро проверь доступные расходы и подготовь мне сообщение, если превышен согласованный порог». Помощник находит необходимые действия и создаёт проект задачи в выключенном состоянии. Запуск по расписанию, событию или вручную настраивается и включается отдельно.
В сценарии доступны последовательные шаги, простые условия, подстановка результата одного шага в следующий, ограниченные повторные попытки и история запусков. Уже описанные шаблоны помогают начать с регулярной проверки и уведомления. Работа выполняется внутренним движком, недоступным сотруднику как отдельная внешняя учётная запись.
Повторяющийся процесс наследует ограничения владельца: он не должен получить доступ к чужому подключению или ключу администратора. При смене или отзыве нужного ключа разрешение на дальнейший запуск аннулируется и задача отключается, пока владелец не перенастроит её. Отправка сведений во внешние каналы согласуется отдельно.
Регулярная подготовительная работа выполняется без ежедневного копирования одного и того же запроса.
Центр пользователей для администратора
В основном интерфейсе появился раздел «Пользователи», доступный только системному администратору Студии. Можно видеть учётные записи, искать по имени и почте, просматривать источник учётной записи, создавать локальных пользователей, менять их профиль, назначать роль, сбрасывать пароль, блокировать пользователя, отзывать его текущие сеансы или безопасно удалить локальную учётную запись.
Отдельные страницы управляют локальными группами и пользовательскими ролями. Есть матрица разрешений: администратор задаёт права для действительно поддерживаемых функций, а системно запрещённые возможности нельзя включить одной галочкой. Одна основная роль назначается пользователю напрямую, участие в нескольких рабочих группах задаётся через группы.
Карточки пользователей из внешнего каталога доступны для просмотра; данные, которыми управляет внешний каталог, не редактируются произвольно внутри Студии. Подключение и синхронизация с каталогом организации в этой поставке не становятся автоматически готовой функцией. Блокировка и отзыв сеансов контролируются сервером, включая уже выданные токены.
Подробно об отличии роли, группы, личного подключения и подтверждения изменений — на странице управления доступом.
При уходе или смене обязанностей сотрудника доступ можно пересмотреть из одного административного раздела.
Личные подключения и граница полномочий
В текущей архитектуре доступ к функции и владение ключом — два разных вопроса. Правило разрешает сотруднику выполнить определённое действие; сам ключ для почты, базы, хранилища или облака берётся из личного подключения этого сотрудника. Даже администратор Студии не использует ключ другого пользователя для обычного запроса.
Секреты и чувствительные сведения профиля зашифрованы с привязкой к владельцу. Администратор видит безопасный перечень подключений и может отозвать проблемное подключение, но не извлечь чужой секрет из интерфейса. Старые общие ключи без доказуемого владельца выводятся из рабочего доступа при миграции.
Правила подключения в ещё не полностью объединены с моделью групп и ролей основного интерфейса. Не следует обещать готовый единый редактор абсолютно всех прав компании: эта интеграция находится в дальнейшем плане.
При совместной работе подразделений право видеть инструмент не превращается в право использовать чужую учётную запись.
Что именно означает локальная приватность
Если Студия развёрнута на НАЙС.ОС в инфраструктуре предприятия, использует локальную модель, внутренние документы, внутренние подключения и закрытый исходящий доступ, рабочие данные могут оставаться в этом контуре. Само размещение программы на своём сервере недостаточно: отдельно проверяются все направления связи, обновления, поиск в интернете, уведомления и выбранные сервисы.
Подключение Яндекс 360, публичного GitHub, Telegram или облачной модели приводит к согласованному взаимодействию с внешним поставщиком. Даже при выборе локальной языковой модели данные, нужные для операции в такой системе, пересекают её границу. Клиент может вообще не настраивать внешние подключения.
Шифрование секретов и разделение пользователей помогают контролировать доступ внутри организации, но не заменяют правовую оценку обработки персональных данных и настройку инфраструктурной безопасности.
Можно выбрать проверяемый автономный сценарий либо осознанно разрешить отдельные внешние сервисы.
Эксплуатация: состояние, копии и обновления
Администратору доступны состояние служб и ресурсы сервера, сведения о локальной модели и истории нагрузки. Для рабочих данных предусмотрены зашифрованные резервные копии с проверкой целостности, расписанием, сохранением и восстановлением. Ключ аварийного восстановления хранится отдельно. Веса локальных моделей по умолчанию не входят в копию, поэтому для восстановления без интернета их нужно сохранить отдельно.
Обновление проходит проверку состава выпуска, подготовку резервной копии и контроль работоспособности после переключения. Реализация умеет возвращать прежнее работающее состояние при определённых ошибках. После перехода на личные подключения к системам откат старой программы не должен возвращать общие ключи прежних версий. При внедрении проверяются условия обновления и восстановления на конкретной установке.
Управление доменом и сертификатами вынесено в отдельную внутреннюю службу. Это помогает администраторам сопровождать Студию как постоянную систему, а не разовый опыт.
Появляется контролируемый путь эксплуатации, восстановления и развития без потери накопленных рабочих данных.
Что ещё развивается
Уже включено: перечисленные выше 12 прикладных и два служебных подключения, шлюз автоматизаций, личные ключи и административный центр пользователей. Манифесты описывают 260 действий, но лишь часть предназначена для чтения без дополнительных разрешений, а работоспособность каждого сценария зависит от систем заказчика.
Отдельно настраивается: адреса, ключи, роли, выбор локальной модели, источники знаний, правила отправки и расписания. Для внешней интеграции требуется согласовать, какие сведения будут уходить поставщику.
Планируется: MAX как планируемый дополнительный канал уведомлений, интеграции 1С и Битрикс24, каталог до 200 подключений к концу 2026 года и до 1000 к концу 2027 года, специализированные сценарии центра безопасности и дальнейшее объединение правил доступа. Эти числа и направления не означают готовность сегодня.
Решение о внедрении можно принять по действующим функциям и отдельно спланировать дальнейшее расширение.
Документы для проверки и внедрения.
Условия и эксплуатационные процедуры собраны в отдельном разделе: резюме и исходные документы по этой теме. Все 13 PDF доступны в общем каталоге документации.