Что именно делает это подключение
Помощник видит доступные объекты, сведения о размере и пути, ищет и читает ограниченный текст. Совместим с внутренним объектным хранилищем и поддерживаемыми внешними провайдерами.
Коннектор — заранее определённый путь из Студии к одной системе. Он сообщает помощнику, какие сведения можно получить и какие действия вообще возможны. Это не общий доступ ко всем данным предприятия.
Работа с текстовыми файлами и выгрузками в объектном хранилище. Человеку не требуется вручную переносить сведения из нескольких окон.
Один рабочий сценарий
«Найди последнюю текстовую выгрузку по остаткам и объясни, какие показатели в ней есть».
Помощник собирает доступные данные, готовит черновик вывода и показывает человеку, на чём он основан. Результат проверяет владелец процесса: модель может ошибаться и не видит того, на что у учётной записи нет доступа.
Сокращается время сбора контекста; ответственность за решение остаётся у специалиста.
Маршрут запроса и граница данных
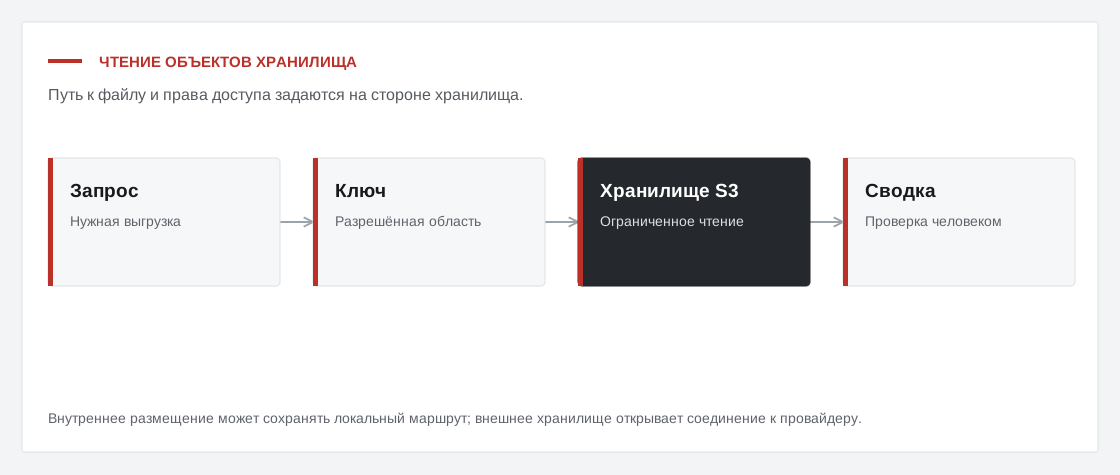
Помощник получает сведения только об объектах в пределах выданных прав и может прочитать ограниченный текст. Это полезно для поиска последней выгрузки и объяснения её состава. Этот коннектор не загружает и не удаляет объекты; доступ к хранилищу задаётся отдельно.
Сотрудник понимает, какие сведения доступны, где они обрабатываются и кому принадлежит решение.
Полный перечень доступных операций
Ниже перечислены конкретные операции из каталога продукта. Состав доступных действий зависит от настройки интеграции, версии внешней системы, прав сотрудника и прав её учётной записи. Описание операции не означает, что она включена каждому пользователю.
Чтение и поиск 4 операций
- Получить список файлов и каталоговПолучить ограниченный список объектов в указанном каталоге/префиксе.
- Получить сведения о файле или каталогеПолучить безопасные метаданные одного объекта без чтения его содержимого.
- Прочитать текстовый файлПрочитать небольшой текстовый файл с ограничением размера 512 КиБ.
- Найти файл или каталог по имени/путиВыполнить ограниченный поиск по имени/пути без массовой загрузки содержимого.
Каждая операция имеет понятную цель и тип риска; организация может разрешать только нужное.
Какие права нужны
Коннектор только читает; загрузка, удаление и переименование через него не предусмотрены. Разрешения ключа и хранилища сохраняются.
Доступ одновременно ограничивают роли и группы Студии, права персонального подключения, разрешения самой системы и политика конкретного действия. Для работы автономной задачи отдельно проверяются владелец, используемые подключения и статус задачи. Как устроено управление доступом ↗
Помощник не получает широкие полномочия только потому, что сотрудник сформулировал просьбу.
Где проходят границы данных
Внутреннее хранилище подходит локальному контуру; внешнее, включая Объектное хранилище Яндекс Облака, означает обращение к провайдеру.
Полностью локальная работа возможна при локальной модели, локальных источниках и закрытых внешних сетевых маршрутах. Если соединение направлено к внешнему поставщику, данные запроса и полученные сведения проходят через соответствующий внешний канал. Подробнее о приватном размещении ↗
ИТ и ИБ могут выбрать сценарий размещения осознанно, исходя из требований к данным.
Какую проблему это решает
Яндекс Облако: Методология AI-SAFE рассматривает утечки, подмену инструкций, небезопасные инструменты и атаки на знания и агентов. Исследование и методика ↗
Исследование описывает состояние рынка и конкретный риск, а не тестирует НайсСофт. Связь с возможностями Студии здесь — практическое объяснение: контролируемый корпоративный инструмент помогает выстроить рабочую альтернативу самостоятельным обходным действиям.
Рабочее место, права и ясные правила снижают неопределённость при внедрении.