Краткое резюме.
Описание информационной безопасности раскрывает, что защищается, где проходят границы доверия, как управляются доступ, учётные данные, действия и аудит. Описание локального режима показывает, какие компоненты и источники нужно оставить внутри сети и как исключить неразрешённый внешний обмен.
Приватность определяется всей цепочкой: местом выполнения модели, источниками знаний, подключениями, поиском, диагностикой, резервными копиями и способом доставки обновлений.
ИБ может проверить архитектуру и условия размещения до передачи системе служебных документов.
Три режима — разные условия.
| Режим | Условие | Что проверяет заказчик |
|---|---|---|
| Локальное размещение | Студия установлена в инфраструктуре организации. | Где исполняется модель и какие внешние маршруты включены. Само размещение не запрещает внешние соединения. |
| Закрытый контур | Обмен ограничен утверждёнными направлениями. | Разрешённые адреса, личные подключения, сетевые правила и состав передаваемых данных. |
| Полная изоляция | Нет внешней маршрутизации; модель и источники находятся внутри. | Запрет исходящего трафика, автономный комплект моделей и обновлений, внутреннюю диагностику и резервирование. |
Режим можно принять по конкретным условиям и проверкам вместо общей фразы «работает локально».
Что проверять при приёмке.
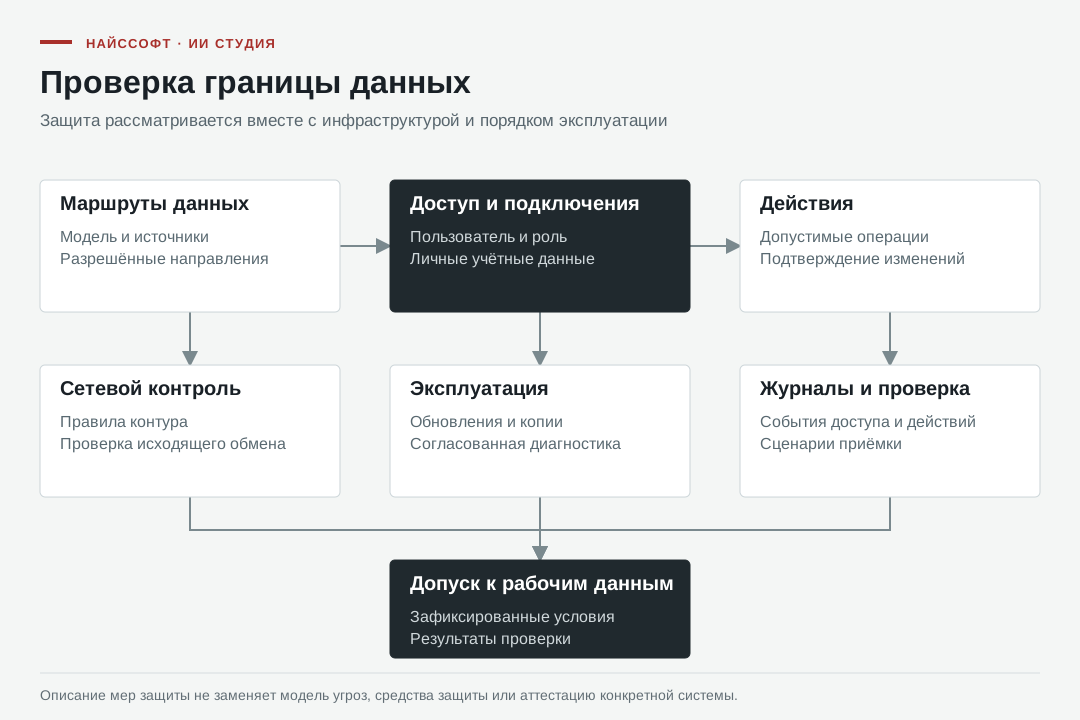
- Обычный пользователь видит только разрешённые функции и источники.
- Подключение использует учётные данные соответствующего пользователя.
- Чувствительные действия требуют установленного согласования или подтверждения.
- Обращения к модели и корпоративным системам следуют разрешённому маршруту.
- Обновления, диагностика и резервные копии соблюдают правила контура.
- В изолированном режиме проверено отсутствие неразрешённого исходящего обмена.
У заказчика появляется проверяемый перечень условий для допуска системы к рабочим данным.
Применение в регулируемых системах.
Размещение в своём контуре и прикладные механизмы защиты помогают выполнять политику организации. Для персональных данных, государственных информационных систем и значимых объектов критической инфраструктуры дополнительно учитываются назначение системы, модель угроз и применимые требования.
Опубликованное описание безопасности не является сертификатом ФСТЭК России или ФСБ России и не заменяет аттестацию информационной системы. Нужные средства защиты и организационные меры определяются для конкретного проекта.
Исходные документы по защите.
Описание информационной безопасности
Разбирает границы доверия и защиты: доступ пользователей, учётные данные подключений, сетевые маршруты, модели, автоматизации, журналы, резервные копии и обновления. Помогает включить Студию в систему защиты заказчика.
Кому: службам информационной безопасности, архитекторам и экспертам
Что внутри и реквизиты
- Защищаемые данные, угрозы, доступ и изоляция подключений.
- Контроль действий помощников, аудит и безопасность цепочки обновлений.
- Условия применения в регулируемых системах; документ не является сертификатом или аттестатом.
НССГ.10001-01 95 01
Контрольная сумма SHA-256a05aafe907f83ffd42f5b1f83ed0e1e8ab51e2530f88e55adc748b24876f3317
Описание локального режима
Объясняет, как разместить обработку внутри организации и проверить границу обмена данными. Различает локальную установку, закрытую сеть и полную изоляцию; описывает автономную доставку моделей и обновлений.
Кому: ИТ и ИБ, владельцам систем и заказчикам с закрытым контуром
Что внутри и реквизиты
- Локальная модель, внутренние знания и корпоративные подключения.
- Разрешённые внешние взаимодействия и запрет неразрешённого исходящего трафика.
- Изолированная поставка, резервирование, мониторинг и приёмочные проверки.
НССГ.10001-01 95 02
Контрольная сумма SHA-25691a160d170db2cf366930dbd29eb02d86f733fec179bc940ac513847889ef3a4