С чего можно начать уже сейчас
Исходные материалы: журналы, отчёты сканеров, сведения об активах и внутренние правила реагирования.
Задача помощника: Систематизировать предоставленные события, составить последовательность и список гипотез для проверки.
Начать можно с предоставленных материалов без ожидания всех будущих интеграций. Помощнику задают роль, рабочие инструкции и формат результата.
Часть подготовки выполняется в Студии, а специалист раньше переходит к проверке и решению.
Пример рабочего поручения
«Сопоставь отчёт сканера и список серверов. Какие проблемы требуют проверки первыми и на каких фактах основан приоритет?»
Хороший результат содержит сведения из материалов, отмечает пробелы и позволяет сверить важные выводы. Если данных недостаточно, задача дополняется; недостающие значения не следует заменять догадками.
Коллеги получают понятный материал для дальнейшей работы, а не общий ответ без связи с реальной ситуацией.
Как подготовить разбор без передачи управления помощнику
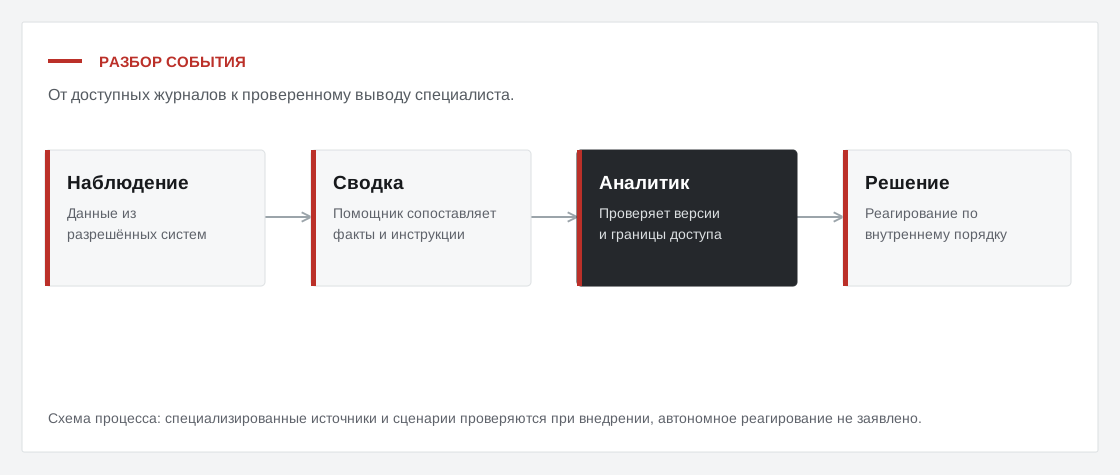
По доступным журналам и внутренним инструкциям помощник помогает свести факты, заметить несоответствие и оформить гипотезы. Система не подменяет средства защиты или центр мониторинга, не подтверждает инцидент автоматически и не получает право менять инфраструктуру лишь на основании текста события.
Команда быстрее получает материал для анализа и сохраняет контроль над квалификацией события и реагированием.
Как работа становится регулярной
Сценарий автоматизации: После подключения средств защиты готовить сводку новых рисков и связанных событий по согласованным правилам.
Сам шлюз автоматизаций уже работает. Полный сценарий с новыми системами зависит от готовности соответствующего коннектора, выданных прав и настройки процесса. Для этого направления развиваем подключения: OpenVAS, GVM, Wazuh, Suricata, облачные журналы и системы анализа событий.
Сначала проверяют один результат вместе со специалистом. Затем определяют расписание, состав данных и действия при неполном ответе источника. Подробности — о шлюзе автоматизаций.
Повторяющаяся подготовка становится согласованным процессом с понятным результатом.
Что остаётся внутри предприятия
В локальном режиме модель, документы и внутренние подключения работают на инфраструктуре компании. Данные не передаются внешнему ИИ-провайдеру. Источники выбирают по задачам и правам отдела.
Если организация подключает внешнюю систему или канал уведомлений, отдельно определяют допустимый состав передачи. Для полностью внутреннего процесса внешние сервисы не нужны.
Можно использовать конфиденциальные рабочие материалы в собственном контуре.
Где требуется решение специалиста
Модель не заменяет средства защиты. Отсутствие замечаний в сводке не доказывает отсутствие атаки; блокировки и изменение доступа требуют установленного порядка.
При внедрении согласуют критерии качества и порядок действий при ошибках. Контроль должен соответствовать последствиям: черновик отчёта и изменение данных требуют разного уровня проверки.
Ответственность и существенные решения сохраняются в принятом рабочем порядке.
Как проверить пользу
Измеряйте время первичной сортировки и качество приоритетов по оценке специалиста. Сравнивайте одинаковые задачи до и после внедрения, включая проверку и исправления.
После подтверждения результата добавляйте новый источник или процесс. Так одна Студия постепенно поддерживает всё больше направлений компании.
Решение о расширении опирается на наблюдаемый результат.
Что появится в специализированном направлении
Планируем объединять контекст уязвимостей и инфраструктуры: доступен ли сервер извне, насколько важна система, когда обнаружена проблема и подтверждено ли её устранение. Это поможет отличать срочную проверку от менее приоритетной.
Для расследований развиваем сбор последовательности событий и поиск связей между сигналами. Для руководителя нужен итог о риске и действиях, для инженера — источники, время и основания вывода.
Отдельная перспектива — аудит прав ИИ-агентов: доступные источники, разрешённые операции, внешние передачи и необходимость подтверждения. Эти специализированные функции относятся к плану развития, а не ко всем текущим поставкам.
Команда безопасности сможет использовать Студию для обоснованного анализа и контроля самого применения ИИ.
Пользователи и разрешённые операции
В текущей версии есть центр учётных записей, права на коннекторы, личные ключи и журнал действий без сохранения содержимого запросов. Специализированный анализ событий центра мониторинга безопасности остаётся планом, требующим подключения конкретных средств защиты.
Специалист получает основу управления доступом и может отдельно оценивать будущие сценарии анализа.
Защищать данные и управлять действиями
AI-SAFE Яндекс Облака рассматривает отдельные угрозы агентам, инструментам и корпоративным базам знаний.
Яндекс Облако · Проверено 17.09.2026 ↗ · Контекст исследования
Как помогает Студия
Локальная Студия сокращает необходимость внешней передачи данных, но не заменяет средства защиты и расследования. Специализированные сценарии центра мониторинга безопасности развиваются по плану. Сегодня можно начать с разбора предоставленных материалов и инструкций в пределах согласованного доступа.
Можно начать с ограниченного сценария помощи специалисту и отдельно оценивать перспективные возможности.
Права, источники, выход наружу
Команда ИБ проверяет: где стоит модель, кому разрешены коннекторы, кто хранит ключи, какие источники доступны, как утверждаются операции записи, куда уходит результат автоматизации и как фиксируется событие. Схема полномочий и схема движения данных помогают составить собственную политику.
Яндекс Облако: Стандарт безопасности ИИ описывает минимальные права инструментов, подтверждение критичных действий, защиту от вредоносных инструкций и аудит. Исследование и методика ↗
Яндекс Облако: Методология AI-SAFE рассматривает утечки, подмену инструкций, небезопасные инструменты и атаки на знания и агентов. Исследование и методика ↗
У каждого нового рабочего процесса появляется ответственный и проверяемая граница данных.